 Зоряна Білокрай


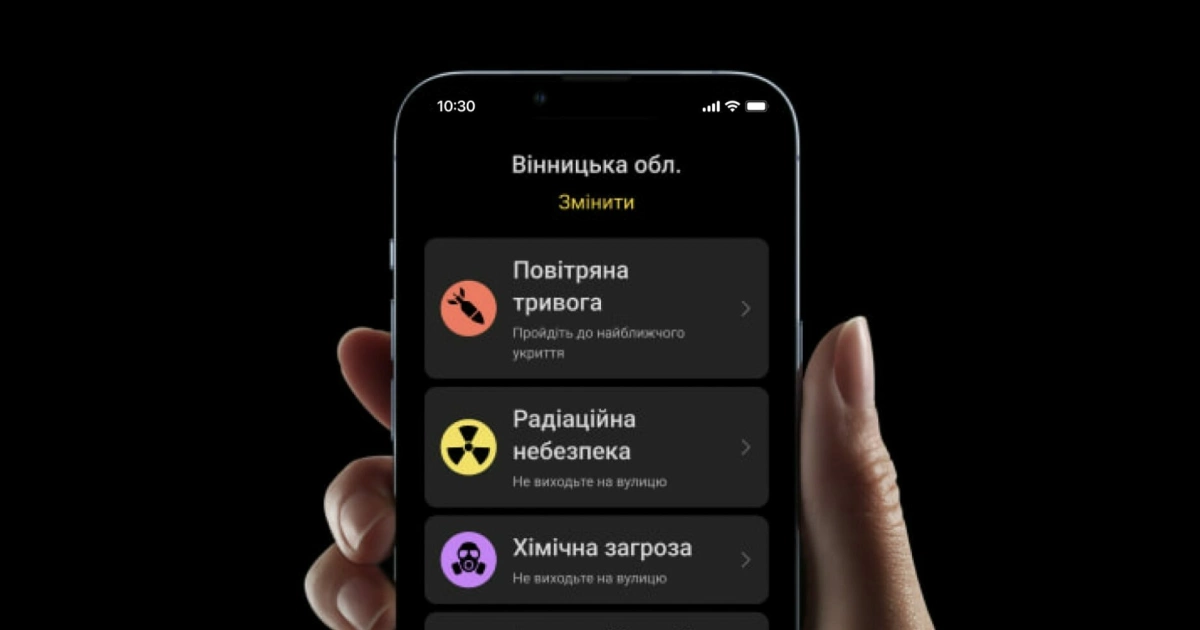
Фейкові сповіщення в застосунку «Повітряна тривога» з’явилися через несанкціонований доступ до інтерфейсу оператора. Сам застосунок не зламували, а персональні дані користувачів і їхні смартфони не постраждали. Про це повідомила команда розробників, передає Рубрика.
З міркувань безпеки розробники не розкривають усіх технічних деталей інциденту. Після виявлення несанкціонованого доступу вони разом із профільними службами та міністерствами призупинили роботу інтерфейсу оператора й серверної частини застосунку.
Систему перевірили та усунули причини збою приблизно за дві години. Після цього відновили push-сповіщення про повітряні тривоги, а також відображення жовтого й червоного рівнів небезпеки.
Які функції ще відновлюють
Команда продовжує аудит безпеки. Водночас фахівці працюють над поверненням функції відображення повітряних цілей на мапі — наразі вона тимчасово недоступна.
Розробники наголосили, що застосунок не зберігає та не передає інформацію користувачів. Вони також спростували повідомлення про нібито витік даних, злам облікових записів і телефонів або наявність вірусних файлів у застосунку.
Фейкові сповіщення користувачі почали отримувати ввечері 1 листопада. Повідомлення російською мовою містили твердження про радіаційну та хімічну небезпеку, вуличні бої й загрозу застосування російської ракети «Орєшнік». На тлі інциденту Міністерство цифрової трансформації радило користуватися альтернативними джерелами інформації про повітряні загрози.
Подібний інцидент тієї ж ночі стався в росії: там заявили про злам мобільного застосунку Міністерства надзвичайних ситуацій і розсилання фейкових повідомлень про ядерну загрозу. Детальніше про це — у матеріалі про злам російського застосунку МНС.
 Нічна атака РФ: поранені в Дніпрі, пожежі та удари по енергооб’єктах
 Сутички під Києвом: СБУ встановила близько 100 учасників, МВС заявило про сплановану провокацію